
Ve středu 18. listopadu 2026 vydal WordPress bezpečnostní aktualizaci 7.1.5. Přináší 20 bezpečnostních oprav v samotném WordPressu, tedy v kódu, který má každý web bez ohledu na šablonu a pluginy. Některé z opravených chyb jde zneužít bez přihlášení. Vývojáři WordPressu doporučují aktualizovat okamžitě.
Bezpečnostní verze si WordPress ve výchozím nastavení instaluje sám, takže řada webů už verzi 7.1.5 má. Na některých webech je ale automatická aktualizace vypnutá nebo neproběhla. Vyplatí se proto zkontrolovat, že ji váš web opravdu má.
Co verze 7.1.5 opravuje
Z dvaceti oprav jich osmnáct řeší konkrétní zranitelnost. Zbylé dvě jsou preventivní zpevnění kódu, u kterých není známý způsob zneužití. Pro majitele webu je nejdůležitější, kdo může chybu zneužít. Podle rozboru bezpečnostní firmy Patchstack to vypadá takto:
| Kdo může chybu zneužít | Počet oprav | Například |
|---|---|---|
| Kdokoli bez přihlášení | 6 | zneužití bloku Části šablony, škodlivý kód v komentáři, zahlcení webu přes XML-RPC |
| Kdokoli s účtem na webu, i s nejnižší rolí Návštěvník | 1 | zjištění e‑mailů a IP adres lidí, kteří psali komentáře |
| Spolupracovník, Redaktor nebo Šéfredaktor | 6 | vložení škodlivého kódu do obsahu, zjištění e‑mailů ostatních uživatelů |
| Administrátor | 3 | na síti webů (multisite) převzetí účtu správce celé sítě |
| Jen ve spojení s pluginem nebo šablonou | 2 | napadení databáze (SQL injection), pokud plugin předává do dotazu data od návštěvníka |
| Preventivní zpevnění | 2 | odebrání nefunkčního vkládání obrázků z Imguru |
U tří chyb z první skupiny musí přihlášený uživatel něco udělat, třeba otevřít upravený obsah v editoru nebo kliknout na odkaz. Na e‑shopu s WooCommerce mají účet často i zákazníci. Chyba, ke které stačí jakýkoli účet na webu, se tak týká i jich.
Tři chyby podrobněji
Osm z dvaceti oprav se týká chyb typu XSS, mezi nimi i dvě ze tří popsaných níže. Chyby XSS umožňují vložit do stránky škodlivý kód (JavaScript), který se spustí v prohlížeči návštěvníka. Když stránku otevře přihlášený administrátor, může kód jeho jménem měnit nastavení, zakládat účty nebo instalovat pluginy. Proto jsou nebezpečné i chyby, které na první pohled jen něco zobrazí v prohlížeči.
Blok Části šablony
Nejvážnější chybu WordPress popisuje jako získání vyšších oprávnění bez přihlášení, které může vést ke spuštění cizího kódu. Týká se bloku Části šablony (Template Part), ze kterého blokové šablony skládají společné části webu, třeba hlavičku a patičku.
Útočník mohl připravit blok s upravenými vlastnostmi. Když takový obsah otevřel v editoru přihlášený uživatel, editor odeslal jeho jménem požadavek na jiné místo v rozhraní webu, které si útočník zvolil. U administrátora tak mohl útočník třeba nainstalovat vlastní plugin, a tím spustit na serveru libovolný kód. Účet na webu k tomu nepotřeboval, stačilo, aby upravený blok otevřel v editoru někdo s vyššími oprávněními.
Komentáře a blok Nejnovější komentáře
Návštěvník bez účtu mohl napsat komentář, který neobsahoval žádné značky HTML, a proto bez problému prošel filtrem komentářů. Jakmile se ale zobrazil na stránce s blokem Nejnovější komentáře, stal se z něj kód, který se mohl spustit v prohlížeči návštěvníka stránky.
Blok Datum komentáře
Uživatel s rolí Spolupracovník mohl do formátu data v bloku Datum komentáře vložit kód, který se pak spustil u každého návštěvníka stránky. Spolupracovník přitom vlastní skripty do obsahu vkládat nesmí.
Které verze WordPressu jsou opravené
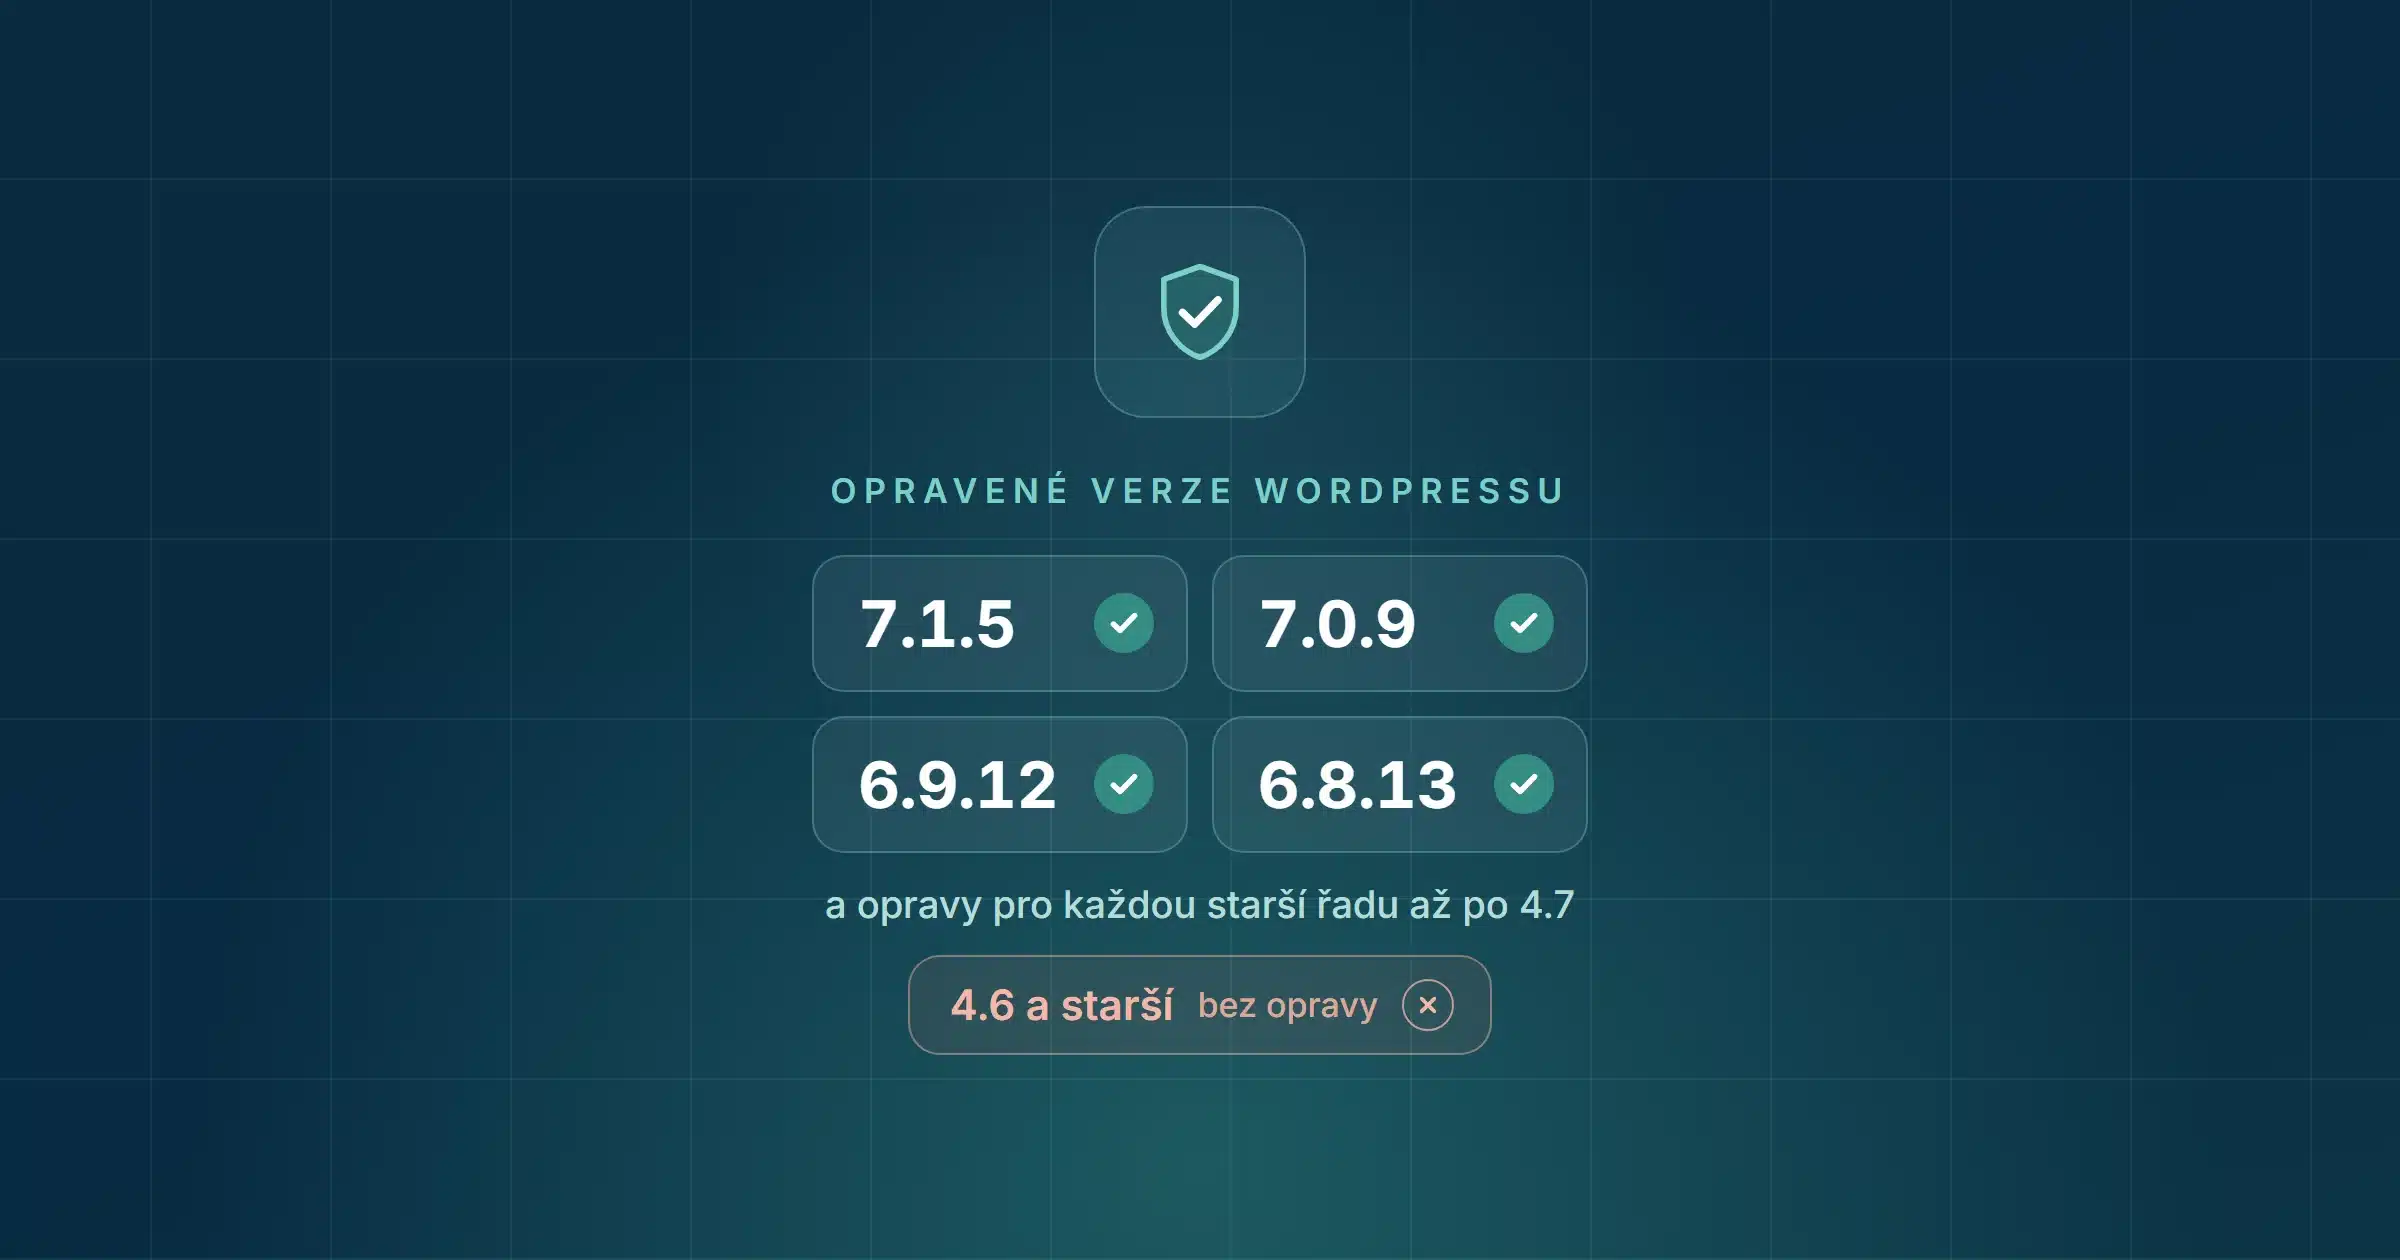
Opravy dostaly všechny řady WordPressu od verze 4.7. Bezpečná je uvedená verze a každá novější ze stejné řady.
| Řada WordPressu | Opravená verze |
|---|---|
| WordPress 7.1 | 7.1.5 |
| WordPress 7.0 | 7.0.9 |
| WordPress 6.9 | 6.9.12 |
| WordPress 6.8 | 6.8.13 |
| WordPress 6.7 | 6.7.12 |
| WordPress 6.6 | 6.6.12 |
| WordPress 6.5 | 6.5.15 |
| WordPress 6.4 až 4.7 | opravené verze vyšly pro každou řadu, například 6.4.15, 5.9.21 nebo 4.7.40 |
Starších řad se týká jen část chyb, protože některé opravené funkce v nich ještě nebyly. Například WordPress 4.7 se týká 11 z 20 chyb. WordPress 4.6 a starší už bezpečnostní opravy nedostávají vůbec.
Poznámka
Opravy pro starší řady vydává WordPress jen jako vstřícnost. Aktivně podporovaná je vždy pouze nejnovější verze, aktuálně 7.1. Další velká verze, WordPress 7.2, má vyjít 8. prosince 2026.
Proč vychází tolik bezpečnostních oprav
Verze 7.1.5 je osmá bezpečnostní aktualizace WordPressu od poloviny července. Jen od září vyšly verze 7.1.1 (17. září), 7.1.2 (22. září), 7.1.3 (6. října), 7.1.4 (28. října) a 7.1.5 (18. listopadu).
Bezpečnostní tým WordPressu to vysvětluje prudkým nárůstem hlášení. Zhruba deset let dostával 20 až 30 hlášení měsíčně, v srpnu 2026 jich bylo 773. Do konce října přišlo letos přes 3 000 hlášení, víc než za předchozích dvanáct let dohromady. Podle týmu jde z velké části o skutečný výzkum, který zrychlily nástroje s umělou inteligencí. Tým proto vydávání oprav zrychluje a automatizuje.
Od konce září tak bezpečnostní aktualizace WordPressu vycházejí zhruba každé dva až tři týdny.
Proč s aktualizací nečekat
Zveřejněná oprava zároveň ukazuje, kde byla chyba. Americká agentura pro kybernetickou bezpečnost CISA vede katalog prokazatelně zneužívaných zranitelností a od července do něj zařadila čtyři chyby WordPressu. Poslední dvě:
- chybu opravenou ve verzi 7.1.2 z 22. září, přes kterou mohl útočník bez přihlášení za určitých podmínek spustit na serveru vlastní kód, zařadila 25. září,
- chybu v samotném procesu aktualizace WordPressu opravenou ve verzi 7.1.4 z 28. října zařadila 3. listopadu.
Obě se do katalogu dostaly do týdne od vydání opravy. Zneužívání chyb z verze 7.1.5 zatím (k 19. listopadu) nikdo nepotvrdil, s aktualizací se ale nevyplatí čekat.
Jak zjistit, jestli web verzi 7.1.5 má
V administraci WordPressu otevřete Nástěnka › Aktualizace. Nahoře uvidíte, jakou verzi web používá a jestli je k dispozici novější. Číslo verze najdete i vpravo dole v patičce administrace.
Když WordPress aktualizaci nainstaluje sám, obvykle o tom pošle e‑mail na adresu z pole E‑mailová adresa administrátora v Nastavení › Obecné. Automatická aktualizace ale nemusí proběhnout, když:
- ji vypnul hosting, plugin nebo nastavení v souboru wp-config.php,
- WordPress nemůže zapisovat do vlastních souborů, třeba kvůli nastavení práv na hostingu,
- na webu nefungují plánované úlohy (WP-Cron), přes které WordPress aktualizace spouští.
Jestli automatické aktualizace fungují, ukáže Nástroje › Stav webu. Při potížích tam uvidíte upozornění „Aktualizace na pozadí nemusí pracovat správně“.
Co udělat teď
- Zkontrolujte verzi v Nástěnka › Aktualizace. Pokud je nižší než opravená verze pro vaši řadu v tabulce výše (u WordPressu 7.1 je to 7.1.5), web je potřeba aktualizovat.
- Před aktualizací si udělejte zálohu webu. Bezpečnostní verze mění jen malou část kódu a obvykle proběhnou bez potíží, záloha se ale hodí vždy. Jak postupovat, popisujeme v návodu, jak aktualizovat WordPress a nerozbít ho.
- Aktualizaci spusťte v Nástěnka › Aktualizace. Potom projděte hlavní stránky, formuláře, administraci a u e‑shopu i košík a pokladnu.
- Pokud máte zapnutý samostatný plugin Gutenberg, aktualizujte i ten. Část oprav je v kódu blokového editoru, který plugin nahrazuje vlastní verzí. Nová verze pluginu vyšla také 18. listopadu.
- V Uživatelé › Přehled uživatelů projděte účty s rolí Spolupracovník a vyšší, šest oprav se týká právě jich. Lidem, kteří už na webu nepracují, účet smažte nebo snižte roli. Na síti webů (multisite) zkontrolujte i administrátory jednotlivých webů. Další kroky popisujeme v průvodci Jak zabezpečit web na WordPressu.
- Pokud web běží na starší řadě, třeba 6.x, naplánujte přechod na nejnovější verzi WordPressu. Opravu sice máte, ale podporovaná je jen nejnovější verze.
Pozor
Pokud máte podezření, že web už někdo napadl, samotná aktualizace nestačí a web je potřeba nejdřív vyčistit. Varovné signály jsou administrátoři, které neznáte, pluginy, které jste neinstalovali, přesměrování na cizí weby nebo cizí stránky ve výsledcích Googlu. Jak napadený web poznat, popisujeme v článku Jak opravit hacknutý WordPress. S vyčištěním pomůžeme v rámci Odvirování webu.
Weby ve správě aktualizujeme za vás
Pokud máte web u nás ve Správě WordPress webu, aktualizaci WordPressu za vás nasadíme.
Pokud web spravujete sami, počítejte s tím, že bezpečnostních oprav bude nejspíš přibývat a s některými se nevyplatí čekat ani pár dní. Ve Správě WordPress webu aktualizujeme WordPress, šablony i pluginy, při bezpečnostní chybě hned. Děláme denní zálohy 90 dní zpět a web hlídáme 24 hodin denně. Když vyjde oprava jako tahle, nemusíte ji sledovat sami.
Komentáře
Zatím tu nikdo nekomentoval. Napište první komentář.