Dnes byla vydána nová verze WordPressu 4.0.1. Tato aktualizace byla označena jako bezpečnostní a důrazně se doporučuje na ni okamžitě aktualizovat.
Stránky, které podporují automatickou aktualizaci na ni již byly nebo brzy budou aktualizovány. Pokud stále máte starší verzi WordPressu 3.9.2 nebo 3.7.4., tak se váš WordPress aktualizuje na verze 3.9.3, 3.8.5 nebo 3.7.5. Pro další verze WordPressu není aktualizace dostupná a doporučuje se přechod na verzi 4.0.1.
WordPress 3.9.2 a dřívější verze jsou ohroženy tzv. cross-scriptingem.
Cross-site scripting (XSS) je metoda narušení WWW stránek využitím bezpečnostních chyb ve skriptech (především neošetřené vstupy). Útočník díky těmto chybám v zabezpečení webové aplikace dokáže do stránek podstrčit svůj vlastní javascriptový kód, což může využít buď pouze k poškození vzhledu stránky, jejímu znefunkčnění, získávání citlivých údajů návštěvníků stránek nebo obcházení bezpečnostních prvků aplikace. Často je též využíván při phishingu tak, že je skrze XSS zranitelnosti uživateli ukázán jiný obsah na jinak důvěryhodné stránce.
Tento problém není u verze WordPressu 4.0, ale verze 4.0.1 řeší těchto osm dalších bezpečnostních rizik:
- Tři bezpečnostní rizika, kdy autor nebo přispěvatel mohl využít cross-scriptingu k ohrožení stránky.
- Falešné žádosti třetí strany o změnu hesla.
- Problém, který mohl vést k selhání služby při kontrole hesla.
- Dodatečná ochrana proti falešným dotazům při WordPress HTTP dotazu.
- Oprava nepravděpodobné hash kolize, která umožní kompromitaci uživatelského účtu. Zároveň také vyžaduje, že nejste přihlášeni od roku 2008. Tohle je dobrý 🙂
- WordPress nyní zruší platnost odkazům v emailu pro změnu hesla, jestliže si uživatel pamatuje heslo, přihlásí se a změní si emailovou adresu.
Kolize je v informatice stav, kdy hash, kontrolní součet nebo otisk kryptografické hašovací funkce přiřazuje stejný výstup různým vstupním datům. Kolizím se nelze vyhnout, protože nekonečně mnoho variant vstupních dat je redukováno na omezenou množinu výstupních hodnot (viz Dirichletův princip), což může způsobit potíže například při využití hašovací tabulky. Velký problém způsobují kolize v kryptografii, pokud je možné snadno najít adekvátní změnu ve vstupních datech tak, aby byl zachován požadovaný výstup, což je možné zneužít při falšování elektronického podpisu (viz kryptografický útok).
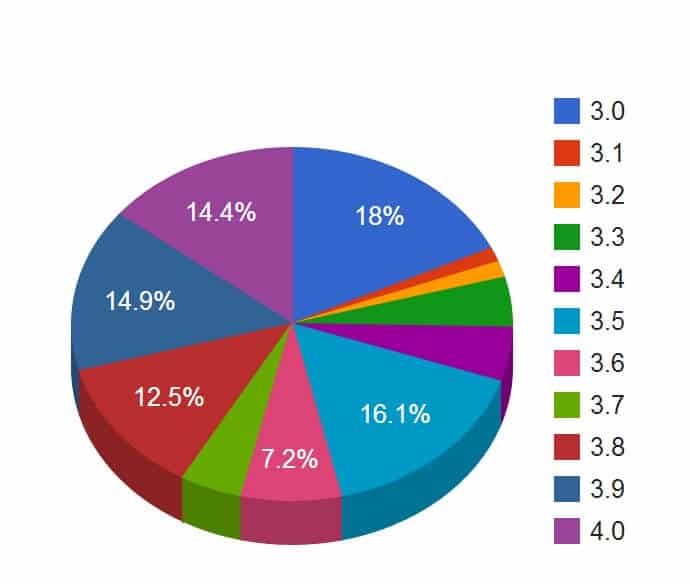
Statistika používání WordPressu na stránkách wordpress.org ukazuje, že prozatím pouze 14% webů běží na verzi WordPress 4.0. To znamená, že existuje opravdu velké množství stránek, které aktualizaci nutně potřebují. Velké množství těchto stránek také běží na verzi starší než je 3.7, v které byla představena funkce automatické aktualizace.
Aktualizace na WordPress 4.0.1 také opravuje 23 chyb předchozí verze 4.0. Mezi tyto opravy patří například lepší validace EXIF dat, které se získávají z nahraných fotografií.
Už jste aktualizovali?
Komentáře (2)
Přidat komentář →Vláďa Smitka
Na začátku měsíce jsem zrovna dělal průzkum, jaké verze WP jsou použity na nejnavštěvovanějších českých webech (bylo to přes 80 wordpressů z 1000 webů). Když zbyde trocha času, tak bych bych možná ještě mohl prověřit, jak aktualizované weby rychle nasazují 4.0.1.
Výsledky průzkumu: http://lynt.cz/blog/ceske-weby-a-wordpress
Tomáš C. WPlama
To by určitě bylo zajímavé, ale protože je to automatická aktualizace, tak webu by mohlo být dost.