
Útok hrubou silou (anglicky brute force attack) je jedním z nejčastějších útoků na WordPress stránky. Jedná se o pokus uhádnutí uživatelského jména a hesla a získání přístupu do WordPress administrace.
WordPress sám v základním nastavení nikterak neomezuje počet neúspěšných přihlášení a hacker může mít neomezený počet pokusů o přihlášení. Proto je dobré se touto ochranou webu zabývat. Ochranu poskytují i velké bezpečnostní pluginy, jako například iThemes Sercurity, ale v případě, že chcete použít jen malý nenáročný plugin, doporučuji na ochranu proti útoku hrubou silou použít WP Limit Login Attempts.
Plugin se nachází v oficiálním katalogu pluginů a je možné jej nainstalovat přímo z WordPress administrace.
Plugin funguje ihned po instalaci a aktivaci, ale má i nastavení, které si můžete uzpůsobit. Nastavení je v češtině.
Najdete jej v Nastavení → WP Limit Login.
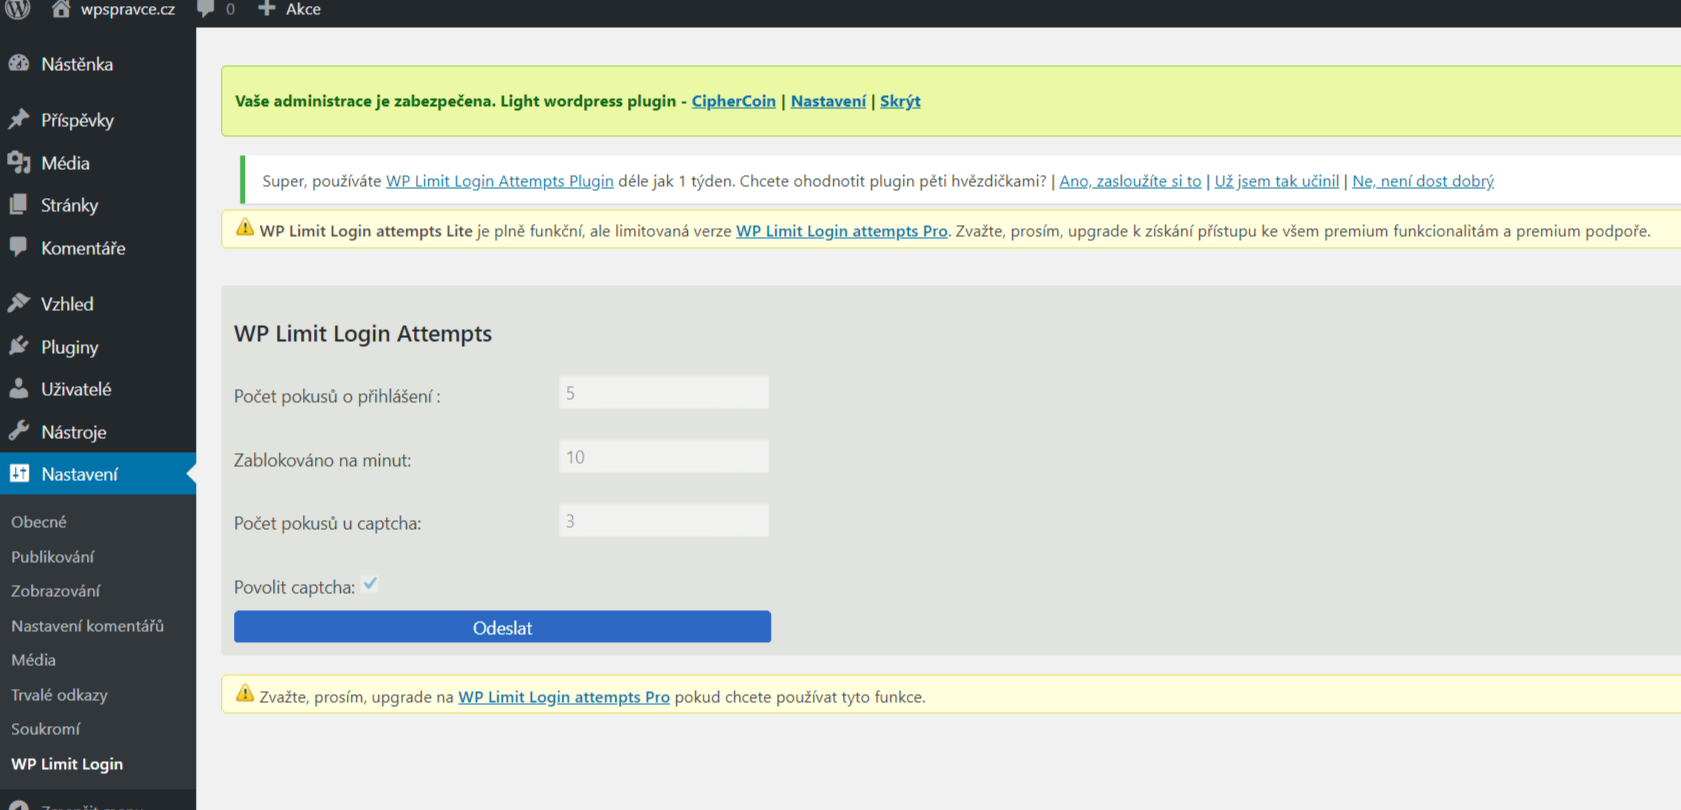
- Počet pokusů o přihlášení – maximální počet pokusů o přihlášení než je udělen ban.
- Zablokováno na minut – délka banu.
- Počet pokusů u captcha – počet pokusů na captcha před banem.
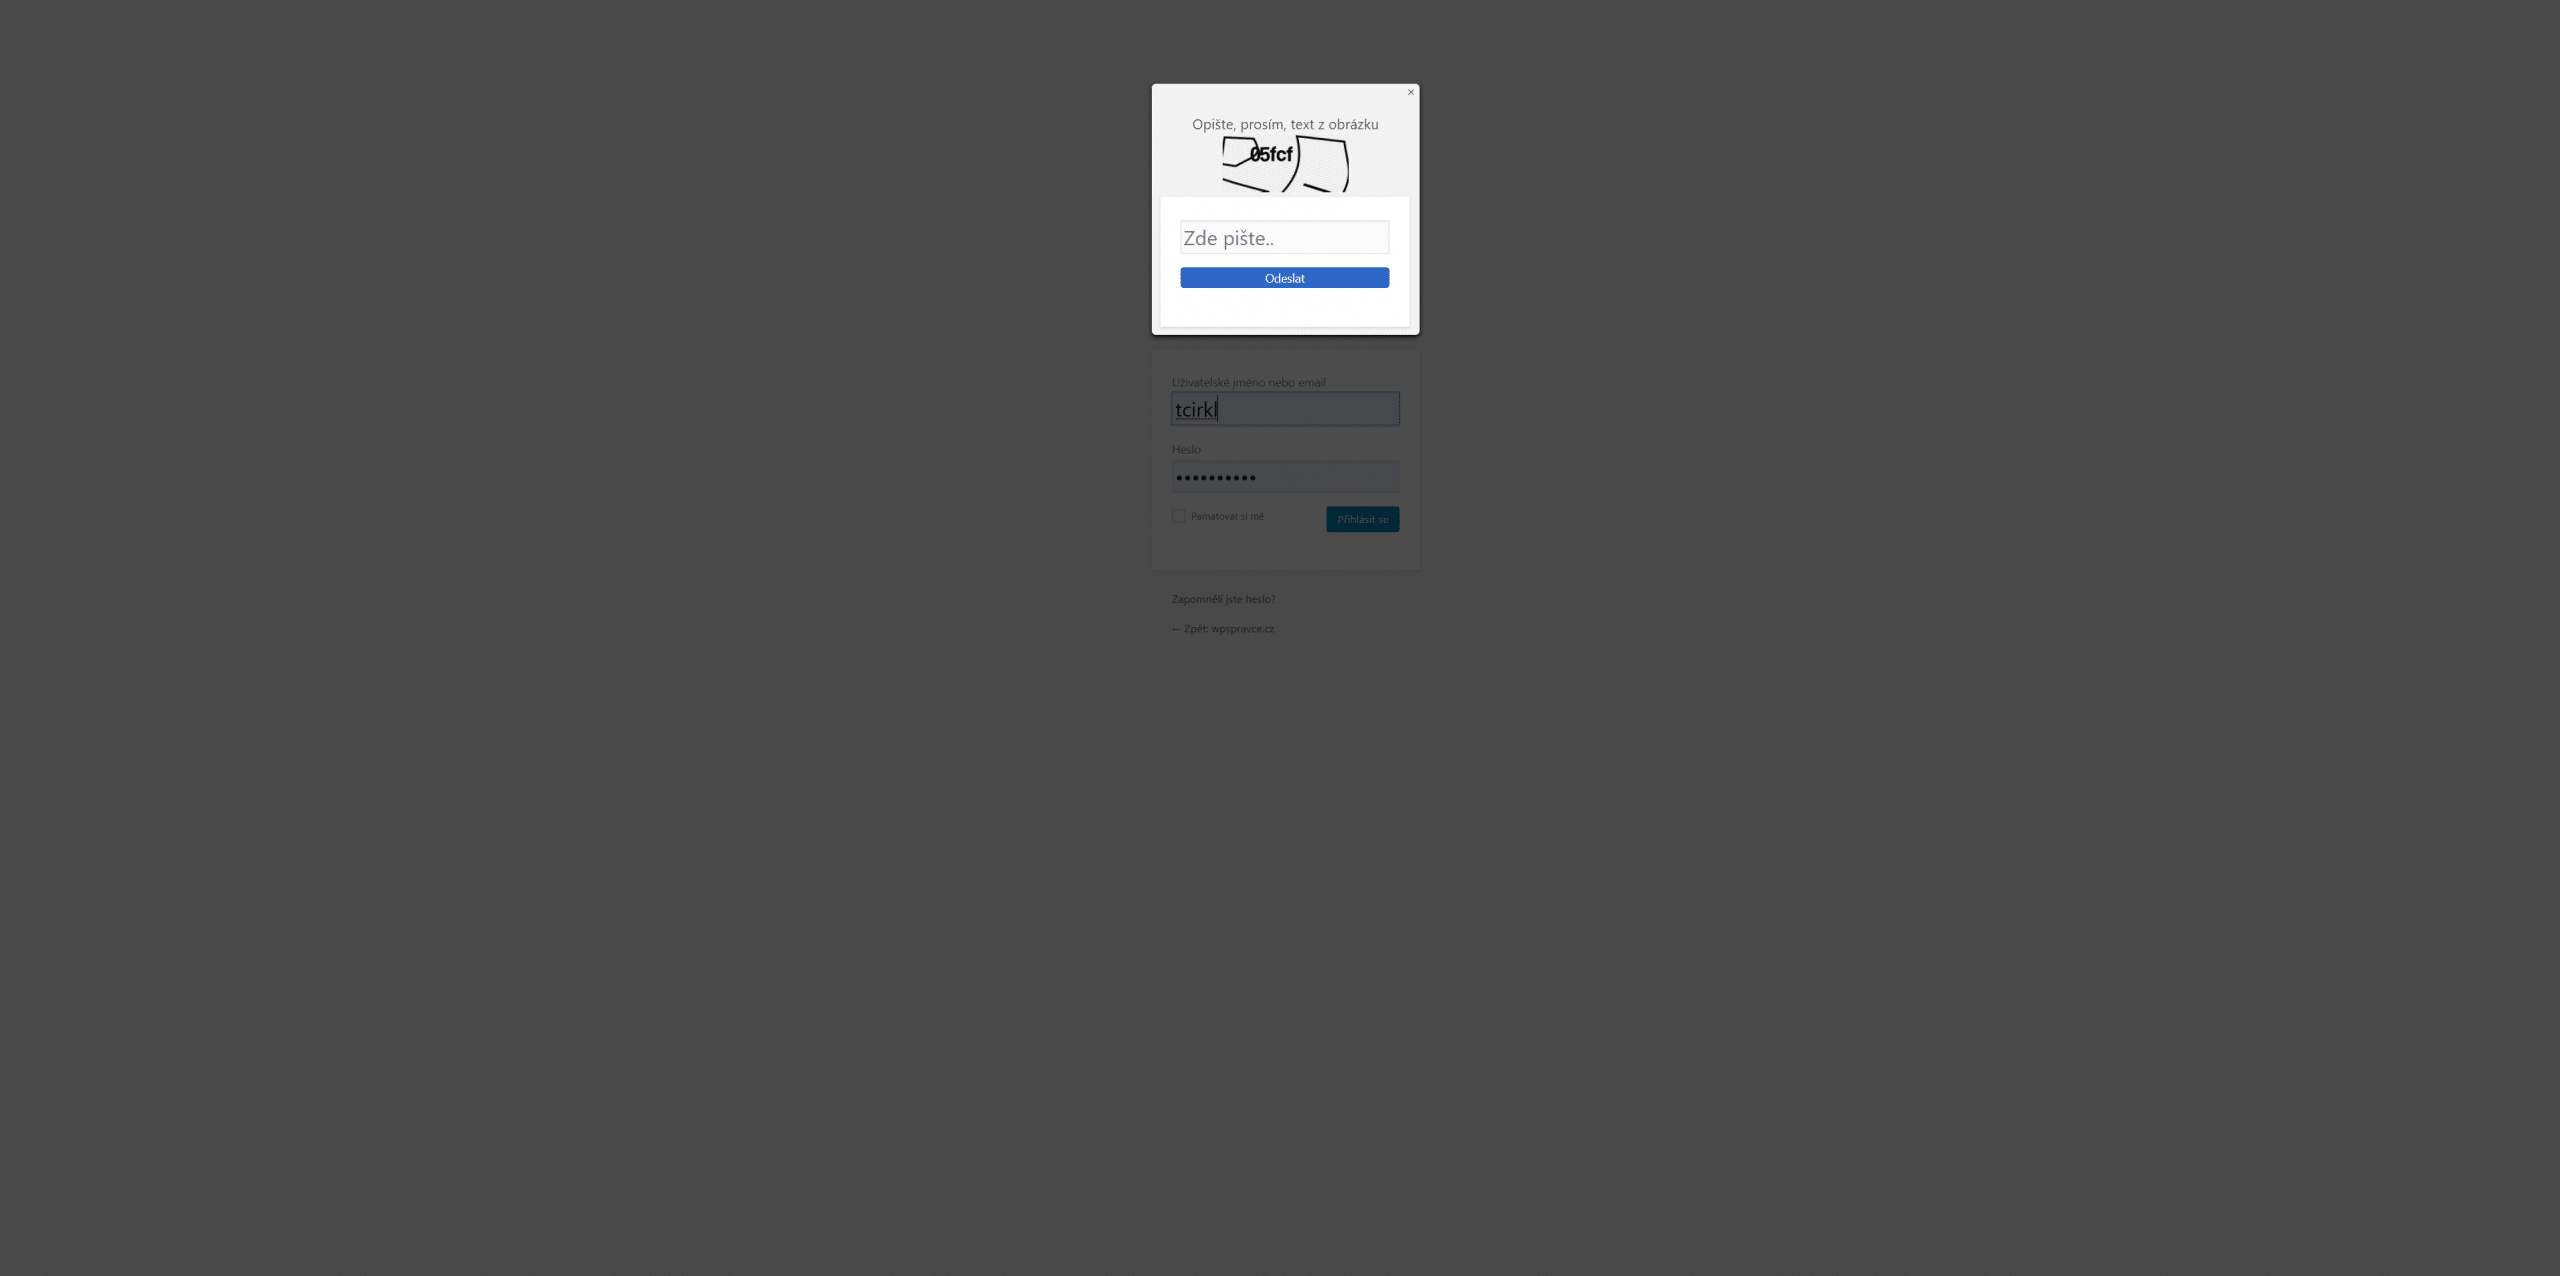
- Povolit captcha – aktivuje captcha před přístupem k přihlašovacímu formuláři.
V případě potřeby si nastavení upravte podle sebe, vše uložte a máte hotovo.


Komentáře (4)
Přidat komentář →Petr
Má plugin logování?
Nebo existuje něco, kde by se dal sledovat konkrétní typ útoků, počet loginů atd.?
Tomáš Cirkl WPlama
Nemá, ale pokud chcete něco s logy, můžete zkusit například iThemes Security nebo Wordfence.
Daniela Poljakova
Dobrý den,nechci z WordPressu dostávat různorodé e‑maily včetně nabídky k sexu.Co mám udělat????
Dekuji Prosím odpovězte na e‑mail.
Tomáš Cirkl WPlama
Dobrý den,
WordPress určitě tyto nabídky neposílá. Nejspíše dochází k zneužití kontaktního nebo komentářového formuláře? Zkuste implementovat nějakou ochranu, například recaptcha.